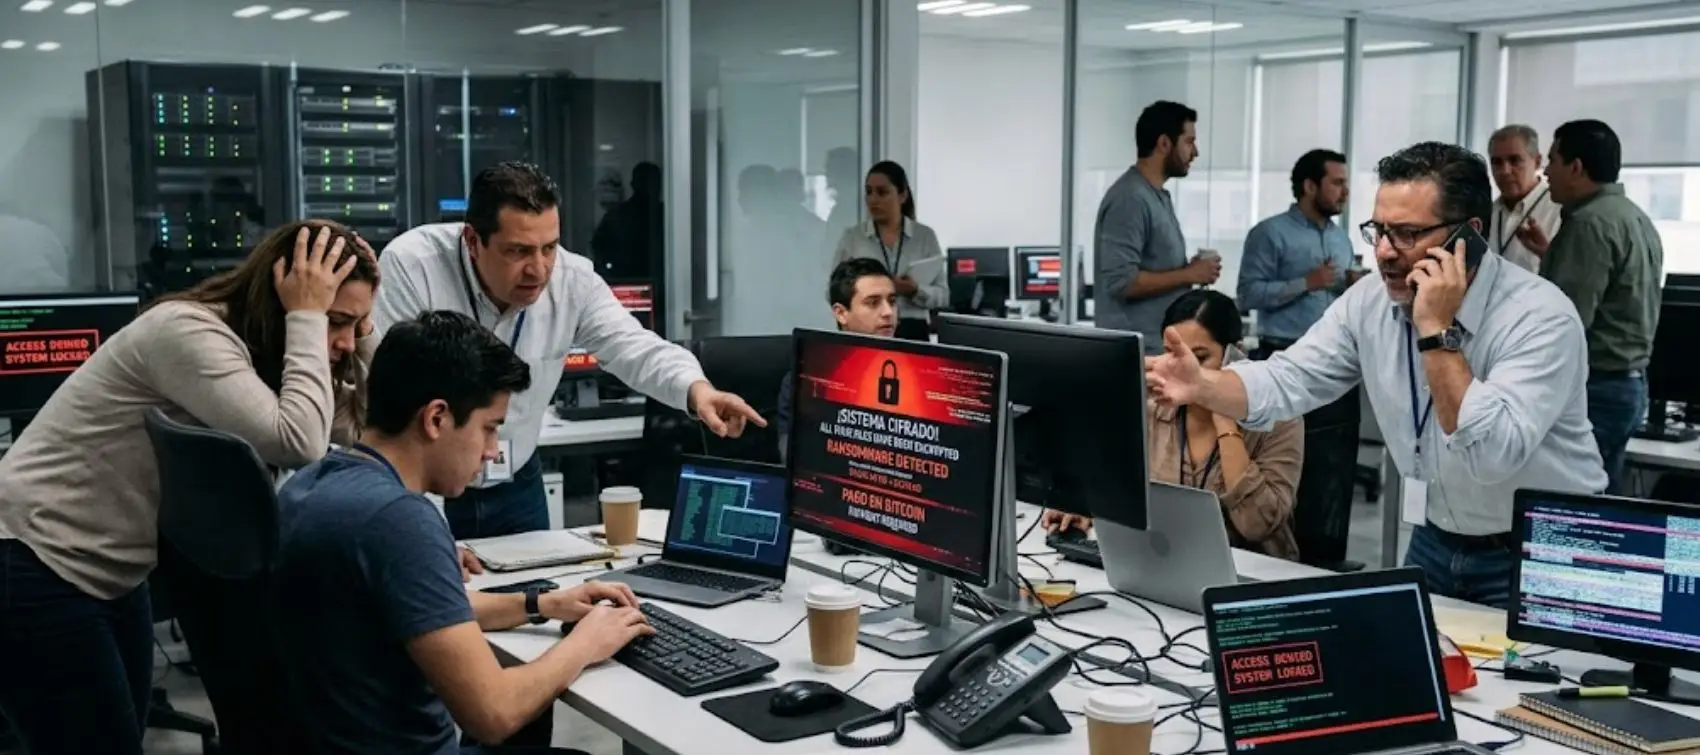
Durante mucho tiempo, las empresas midieron el éxito de su ciberseguridad por la capacidad de identificar amenazas. Hoy, esa visión resulta insuficiente, porque detectar una vulnerabilidad pierde buena parte de su valor si la respuesta tarda semanas. Ante la velocidad que están adquiriendo las amenazas, acumular alertas sin una capacidad de remediación oportuna puede poner en riesgo la continuidad de las operaciones y generar pérdidas financieras.
ÚNETE A IDC en nuestro canal de Whatsapp
El incremento de los ciberataques a las empresas
Según la University of Advanced Technologies (UNIAT) los ataques de ransomware subió un 38%, desafiando la seguridad de las empresas del país y dejando pérdidas millonarias. A pesar de que este no es un panorama nuevo, la transformación digital sigue avanzando al mismo tiempo que la ciberdelincuencia. Una lucha a la que las empresas llevan enfrentándose desde hace décadas, a veces en desventaja, ya que los ataques avanzan más rápido que las defensas.
De hecho, el método tradicionalmente usado, pero que quedó obsoleto, fue detectar las vulnerabilidades, categorizarlas y ocuparse de las más críticas.
Eso ya no es una opción en estos momentos, debido a que la Inteligencia Artificial está reduciendo drásticamente el tiempo que transcurre entre el hallazgo de un fallo y su explotación por parte de actores maliciosos. Ya no es viable solo acumular alertas sin hacer reparaciones inmediatas, a menos que se quiera poner en peligro la continuidad de las operaciones.
En ese sentido, la capacidad actual que tiene la IA de mapear y conectar múltiples vulnerabilidades menores en cuestión de minutos para crear rutas de ataque complejas y de alto impacto, reduce a solo días u horas una respuesta defensiva que antes podía tardar meses. Por esto, la ciberseguridad no es solo una cuestión de tecnologías de la información, sino también una cuestión estratégica para la empresa, ya que afecta directamente a las operaciones y a los resultados financieros.
Dado que no sirve identificar fallas si la reparación se tarda semanas o meses, un ciberataque sofisticado puede paralizar los sistemas centrales en tiempo récord, interrumpiendo servicios y disparando pérdidas económicas. Esta desconexión operativa entre la velocidad de detección y la capacidad de reparación está elevando los costos de infraestructura y de auditoría en las grandes organizaciones.
La diferencia entre procesos y estrategias en ciberseguridad
Para verificar y aplicar parches de seguridad todavía se depende de procesos manuales y fragmentados, un gasto en recursos excesivo para analizar alertas en lugar de eliminarlas de raíz. Ante este escenario, la ciberresiliencia debe abordarse como un reto de ingeniería de principio a fin cuyo objetivo sea evitar que los ciberataques provoquen pérdidas económicas.
Dicho de otra forma, las empresas requieren establecer flujos de trabajo automatizados que sean capaces de corregir las vulnerabilidades y proteger los sistemas directamente dentro del ciclo de vida del desarrollo.
En definitiva, el verdadero Retorno de Inversión (ROI) para las organizaciones en la era de la IA se manifiesta en la velocidad de recuperación de la empresa ante una amenaza cibernética. Ante un ataque, la inversión también debe juzgarse por la capacidad de la organización para reducir el tiempo de remediación y recuperación. Una respuesta más ágil permite disminuir la exposición de la operación y proteger los recursos de la empresa en toda su cadena productiva, sin dejar de lado la reputación, que también se pone en juego ante una falla importante.
El reto para las empresas ya no termina al detectar una vulnerabilidad. Está en reducir la distancia entre identificarla y ser capaces de corregirla. En un entorno donde las amenazas evolucionan cada vez más rápido, la capacidad de respuesta se convierte también en una medida de la fortaleza de una estrategia de ciberseguridad.