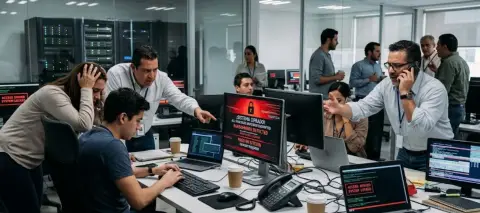
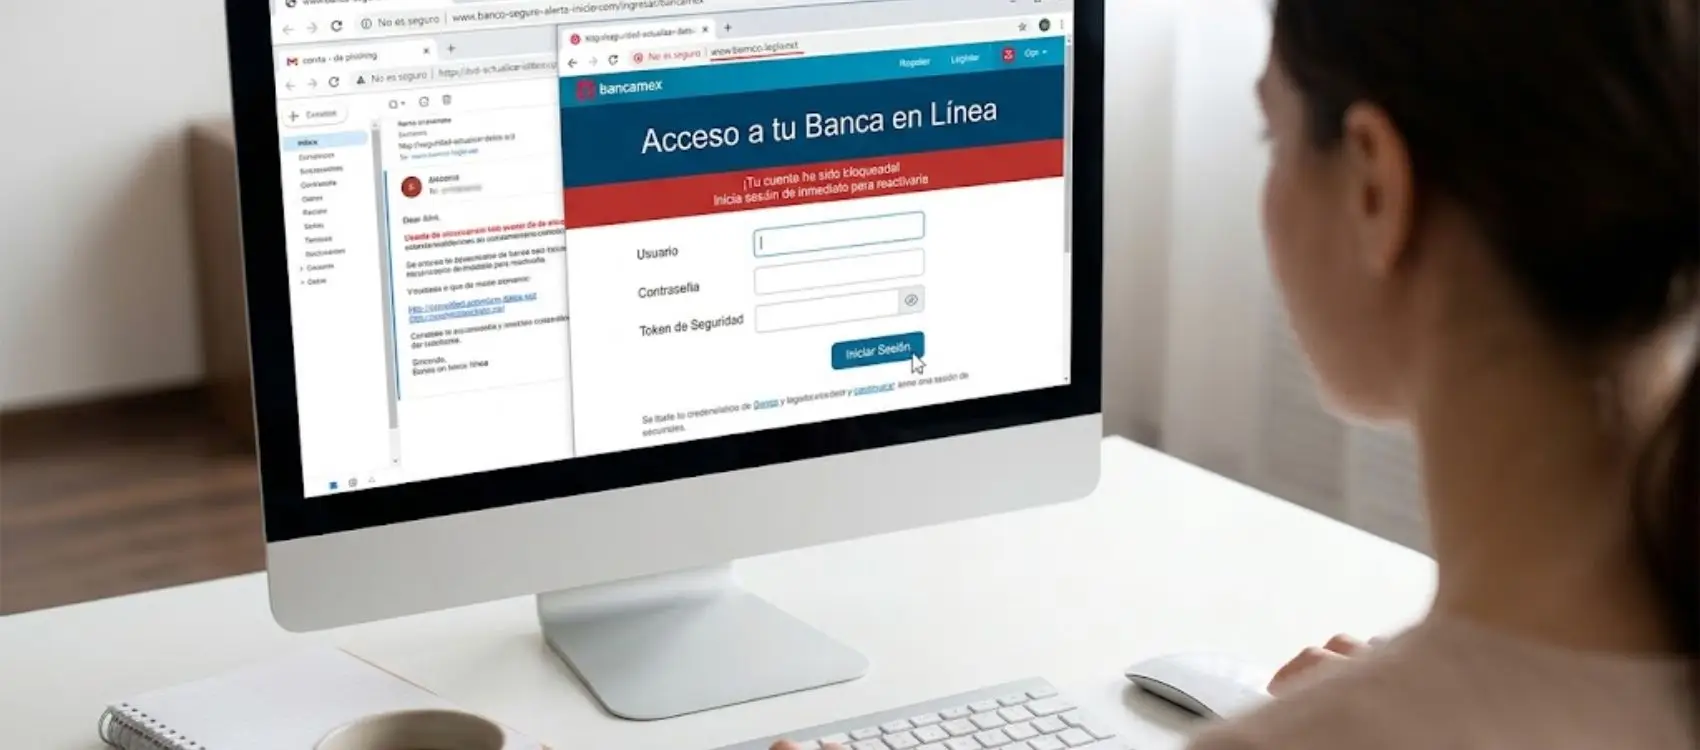
Con el auge de la tecnología se han facilitado y optimizado una serie de tareas, pero también han surgido riesgos como la suplantación de identidad y/o la creación de páginas apócrifas, el cual se conoce comúnmente como phishing.
Aunque continuamente se insta a los usuarios a verificar el dominio, a no realizar pagos y a no brindar información sensible, hay ocasiones en que estas medidas no son suficientes.
ÚNETE A IDC en nuestro canal de Whatsapp
A través de un comunicado, Ikusi, empresa de servicios tecnológicos, explicó que detectar una página que suplanta a una empresa no significa que haya dejado de operar; mientras se documenta el fraude y se gestiona su retiro, el sitio puede continuar recibiendo visitas, recopilando datos o solicitando pagos.
La empresa suplantada puede mantener sus sistemas intactos y, al mismo tiempo, enfrentar un engaño que utiliza su nombre para llegar a sus clientes y obtener datos privados.
¿Cuántas empresas han sido víctimas de phishing?
Durante el primer trimestre de 2026, el Anti-Phishing Working Group (0APWG) registró 971,181 sitios únicos de phishing reportados a escala internacional, 13.8% más que en el trimestre anterior. Los reportes identificaron 766 marcas distintas afectadas.
De acuerdo con la ENDUTIH 2025, publicada por el Instituto Nacional de Geografía y Estadística (INEGI) en junio de 2026, 104.9 millones de personas de seis años y más, utilizaron internet, equivalentes al 86.1% de esa población.
Por su parte, Recorded Future, compañía especializada en inteligencia de amenazas, identificó la suplantación de marcas, los dominios que imitan direcciones legítimas, las campañas de phishing y las credenciales expuestas entre los riesgos digitales externos que pueden afectar a las organizaciones.
“La seguridad de una empresa no termina en los límites de su infraestructura tecnológica, por ejemplo, cuando un tercero utiliza su nombre para cometer un fraude, el impacto puede alcanzar a sus clientes, afectar la confianza en la marca y generar consecuencias operativas y reputacionales, incluso si sus propios sistemas no han sido vulnerados”, afirmó el director general de Ikusi en México, Gustavo Valdez.
En octubre, mes de la Concientización sobre la Ciberseguridad 2026, Ikusi compartió la importancia del ciberpatrullaje, el cual se enfoca en buscar amenazas que utilizan la identidad de una organización y dar seguimiento a lo que ocurre después de encontrarlas.
Tecnectone, empresa de ciberseguridad y soluciones de la nube, definió el ciberpatrullaje como la vigilancia continua de internet, redes sociales, foros y la dark web para detectar a tiempo amenazas contra una empresa, como venta de accesos, filtración de datos, fraudes con su marca o planes de ataque. Funciona como una ronda de vigilancia digital fuera de la red de la empresa.
Por su parte, Ikusi agregó que el ciberpatrullaje examina fuentes externas para identificar indicios como dominios fraudulentos, campañas de suplantación y credenciales expuestas.
Sin embargo, dichos hallazgos requieren análisis para confirmar la amenaza y cuando ésta se verifica, la respuesta puede requerir reunir evidencia, acreditar la identidad de la organización y gestionar solicitudes ante proveedores de alojamiento, registradores de dominios o plataformas y finalmente los tiempos de retiro dependen también de esos terceros.
Mientras que se realiza todo lo anterior, el área de comunicación y atención al cliente deben difundir los canales oficiales y advertir sobre el engaño identificado.
Ese intervalo permite evaluar la respuesta desde otra perspectiva: cuánto tarda una alerta en verificarse, cuándo comienza su atención y cómo se confirma que el contenido dejó de estar disponible. El seguimiento permite buscar nuevas páginas vinculadas con la misma campaña, protegiendo de más fraudes a más usuarios.