
México concentró cerca del 70% de la actividad regional de QRishing durante el primer semestre de 2026, lo que pone en riesgo a millones de personas y empresas
México concentró cerca del 70% de la actividad de QRishing registrada en Latinoamérica durante el primer semestre de 2026, de acuerdo con un análisis de telemetría elaborado por ESET.
Esta modalidad de fraude utiliza códigos QR para conducir a las personas hacia sitios maliciosos. En estas páginas, los atacantes pueden solicitar credenciales de acceso o información financiera mediante la suplantación de servicios conocidos.
El uso creciente de códigos QR en pagos y gestiones administrativas amplió las oportunidades para este tipo de engaño. Su formato también ayuda a evadir algunos sistemas tradicionales de inspección de correo electrónico, debido a que el enlace queda contenido dentro de una imagen.
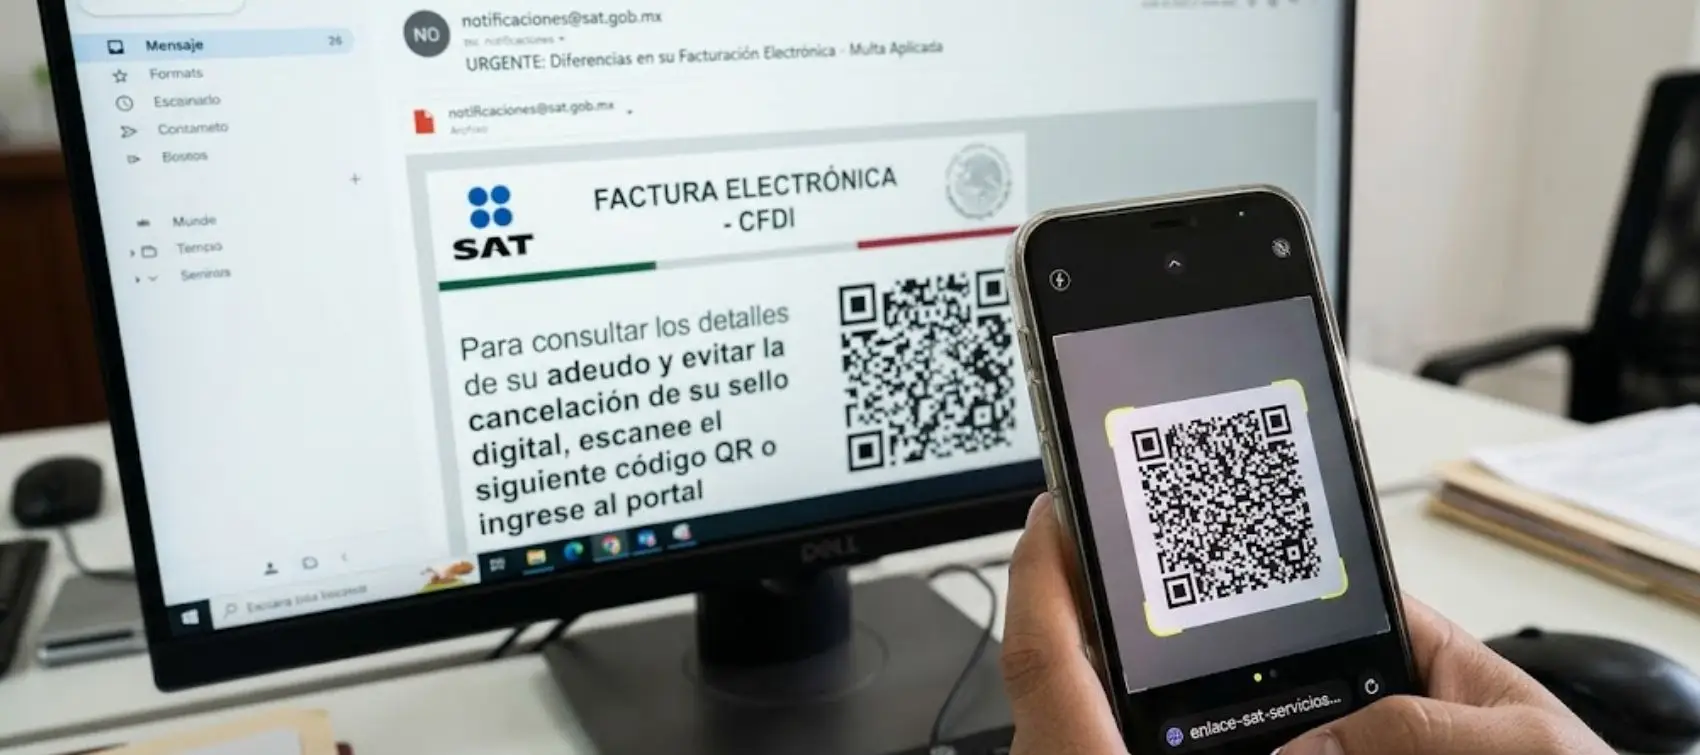
El ataque comienza cuando la persona escanea un código QR incluido en un correo electrónico, archivo o documento aparentemente legítimo. Después es dirigida a una página que imita el portal de una empresa, plataforma o institución.
Desde ese sitio se le puede solicitar que inicie sesión, confirme una operación o actualice sus datos. La información capturada queda en manos de los responsables del fraude.
A diferencia de un enlace visible, el código QR no permite identificar fácilmente la dirección a la que enviará al usuario. Esta característica dificulta reconocer el engaño antes de abrir la página desde un teléfono móvil.
En México, la ingeniería social y el phishing representó 20.53% de los eventos identificados durante el periodo analizado. Los downloaders maliciosos concentraron otro 19.99%, por lo que ambas categorías reunieron alrededor de cuatro de cada 10 alertas.
El uso extendido de la facturación electrónica en México también es aprovechado por los ciberdelincuentes. El análisis identificó archivos PDF que simulaban contener comprobantes fiscales digitales por Internet (CFDI), notificaciones fiscales o avisos de cobranza.
Los documentos incorporaban enlaces hacia portales de autenticación falsos. De esta manera, una comunicación relacionada con una operación habitual de la empresa podía convertirse en el punto de entrada para el robo de credenciales.
También se detectaron campañas que utilizaban la imagen de plataformas de firma digital, servicios para transferir archivos y aplicaciones de mensajería. El objetivo era presentar la comunicación como parte de un proceso corporativo cotidiano.
Los scripts maliciosos representaron 10.55% de las detecciones nacionales. Algunos fueron distribuidos dentro de archivos comprimidos adjuntos al correo para evadir las defensas iniciales y activar posteriormente los programas encargados de descargar el malware.
Las fallas de seguridad conocidas representaron 12.95% de las amenazas detectadas en México. Más de 90% de esta categoría correspondió a vulnerabilidades divulgadas desde 2017 en herramientas de productividad.
La vulnerabilidad CVE-2017-0199 concentró 9.80% del total de eventos del país. Esta falla permite la ejecución remota de código mediante documentos manipulados. Otra vulnerabilidad de ese mismo año, identificada como CVE-2017-11882, representó 1.93%.
Los datos muestran que la antigüedad de una falla no elimina su riesgo mientras permanezcan activos equipos sin actualizar. La postergación de parches permite que los atacantes continúen utilizando vulnerabilidades conocidas para ingresar a las redes.
Aunque el ransomware solo representó 1.26% de los eventos, su impacto puede comprometer la continuidad de una empresa. Más de 97% de los incidentes de esta categoría fueron detectados mediante una firma genérica asociada con programas que buscan cifrar archivos.
El escenario plantea la necesidad de revisar tanto los correos y documentos recibidos como el estado de actualización de los equipos. Asimismo, las empresas deben verificar el origen de las comunicaciones y evitar que una interacción cotidiana abra el acceso a información sensible.

All Rights Reserved © 2026 - SLM